Equinor visée par une cyberattaque : ce que ça change
L'IT d'Equinor touché, la production préservée : décryptage d'une attaque qui rappelle les risques numériques du secteur offshore.

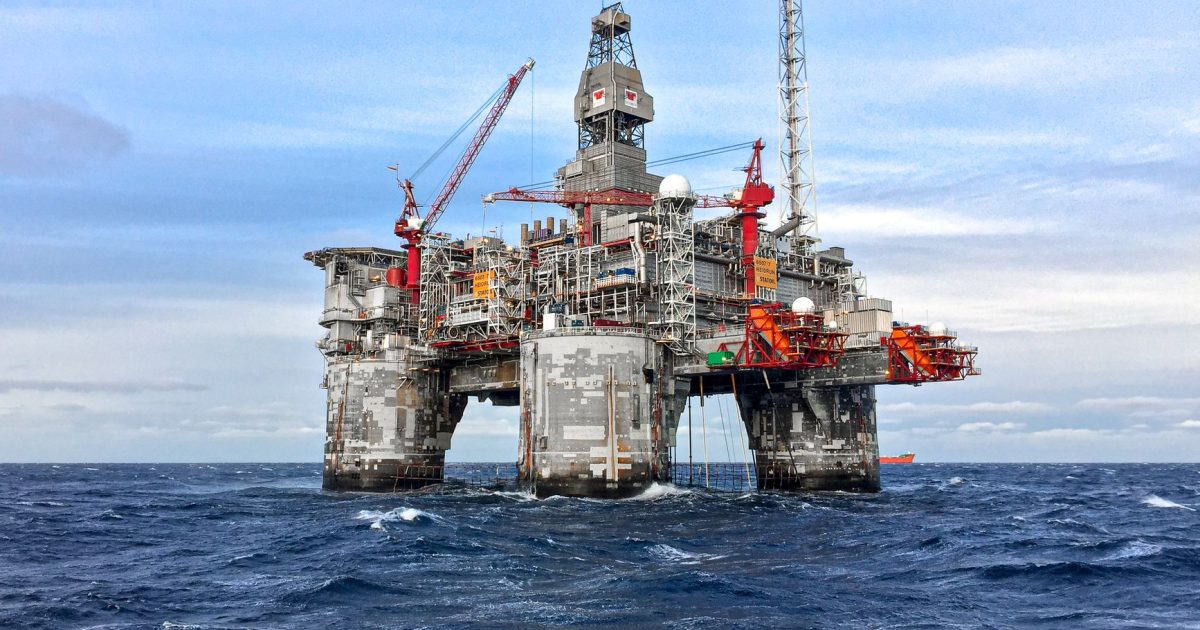
Equinor, premier producteur pétrolier et gazier de Norvège, a confirmé le 17 novembre 2026 être la cible d’une cyberattaque en cours visant certains de ses systèmes informatiques. Selon un communiqué de l’entreprise relayé par Equinor elle-même, la production n’est pas affectée et rien n’indique, à ce stade, un vol de données.
Que sait-on de l’attaque ?
D’après les informations publiées par Equinor et reprises par Upstream Online, l’intrusion ne concerne pas un virus informatique classique : la société précise qu’il n’y a donc pas de risque de propagation au-delà des systèmes déjà touchés. Les équipes mobilisées travaillent à neutraliser l’attaque et à restaurer l’intégrité complète des systèmes, en lien avec les autorités de sécurité nationales norvégiennes.
Selon Oilprice, les systèmes de contrôle industriels (OT) qui pilotent les plateformes offshore et les installations de traitement semblent être restés hors d’atteinte : l’attaque aurait touché des logiciels métiers et des postes de bureau plutôt que les infrastructures opérationnelles. Un employé cité dans la presse a indiqué que le système de messagerie interne d’Equinor était indisponible pendant l’incident.
Equinor n’a pas communiqué sur l’origine de l’attaque ni sur l’identité d’éventuels responsables, ni précisé l’ensemble des systèmes concernés. L’entreprise affirme en revanche n’avoir identifié aucune conséquence pour ses employés, ses partenaires ou ses fournisseurs à ce stade.
Pourquoi le secteur offshore est une cible
Les grands groupes énergétiques concentrent à la fois des données sensibles (contrats, approvisionnements, position sur les marchés du gaz) et des infrastructures critiques pour l’approvisionnement européen. Equinor étant l’un des principaux fournisseurs de gaz naturel du continent, selon Natural Gas Intel, toute incertitude sur la robustesse de ses systèmes nourrit une vigilance accrue des marchés de l’énergie, même en l’absence d’impact réel sur la production.
Cet épisode illustre une réalité devenue courante dans l’énergie offshore : la séparation entre les systèmes de bureau (IT) et les systèmes industriels (OT) constitue une ligne de défense, mais elle n’empêche pas une perturbation organisationnelle — messagerie, outils collaboratifs, accès à distance — qui peut ralentir des équipes entières, y compris celles qui travaillent en rotation ou en télétravail.
Ce que ça change pour les professionnels de l’offshore
Pour les travailleurs et managers évoluant à distance ou en rotation, cet incident rappelle l’importance de pratiques numériques solides : authentification renforcée, vigilance face aux tentatives de phishing pendant une crise, et plans de continuité qui ne dépendent pas d’un seul canal de communication. Les équipes qui pilotent des collaborateurs offshore ou en télétravail gagnent à anticiper ces coupures, un sujet abordé dans notre guide sur le remote leadership et le management à distance.
Plus largement, la dépendance croissante aux outils numériques dans les opérations offshore — suivi des contrats, gestion des rotations, outils de coordination entre le terrain et les bureaux — place la sécurité des systèmes au même rang que la sécurité opérationnelle classique. Les professionnels qui s’interrogent sur les outils à privilégier pour travailler en équipe à distance peuvent consulter notre comparatif des outils synchrones et asynchrones.
Un signal pour tout le secteur énergétique
Equinor n’est pas un cas isolé : les infrastructures énergétiques, qu’elles soient pétrolières, gazières ou liées aux renouvelables, sont des cibles régulières pour des acteurs cherchant à perturber des chaînes d’approvisionnement stratégiques. Ce type d’incident renforce la pression sur les opérateurs pour documenter leurs procédures de cybersécurité, au même titre que leurs standards de sécurité physique sur les sites de production, qu’il s’agisse de plateformes pétrolières ou de projets liés aux renouvelables évoqués récemment dans notre article sur le financement climat et renouvelables de l’AIIB en Turquie.
À ce stade, Equinor indique poursuivre son enquête et sa remédiation technique, sans fournir de calendrier précis pour un retour à la normale complète de ses systèmes informatiques.